

A42 оновлює AI SAST. Тепер його можна замовити без підписки на платформу A42 Recon+Exposure і перевіряти код прямо з GitHub.
AI SAST — це інструмент статичного аналізу безпеки коду (SAST) на основі штучного інтелекту, розроблений компанією A42. Він дає змогу виявляти вразливості ще до релізу — до того, як код потрапить в продакшн і його вадами зможуть скористатися зловмисники. AI SAST здійснює близько 200 перевірок на основі правил OWASP та власної методології A42 і підтримує більшість сучасних мов програмування.
Кожна знахідка у звіті AI SAST містить рівень критичності, оцінку за CVSS, тип вразливості за класифікацією CWE, файл і рядок у коді та кроки виправлення. Звіт також доступний для завантаження у форматі Markdown — так його можна одразу передати AI-асистенту, щоб він виправив код, або завести в трекер задач. A42 також дозволяє вашій команді керувати знайденими вразливостями аж до повного усунення: змінювати статус обробки знахідки, призначати відповідальних, відстежувати дії.
AI SAST окремо від платформи
Раніше AI SAST був доступний лише користувачам платформи A42. Тепер компанії, яким потрібна перевірка коду без моніторингу зовнішнього периметра, можуть замовити його як окрему послугу з місячною ліцензією. Для користувачів платформи нічого не змінюється: AI SAST, як і раніше, входить у підписку без доплати.
Вартість AI SAST
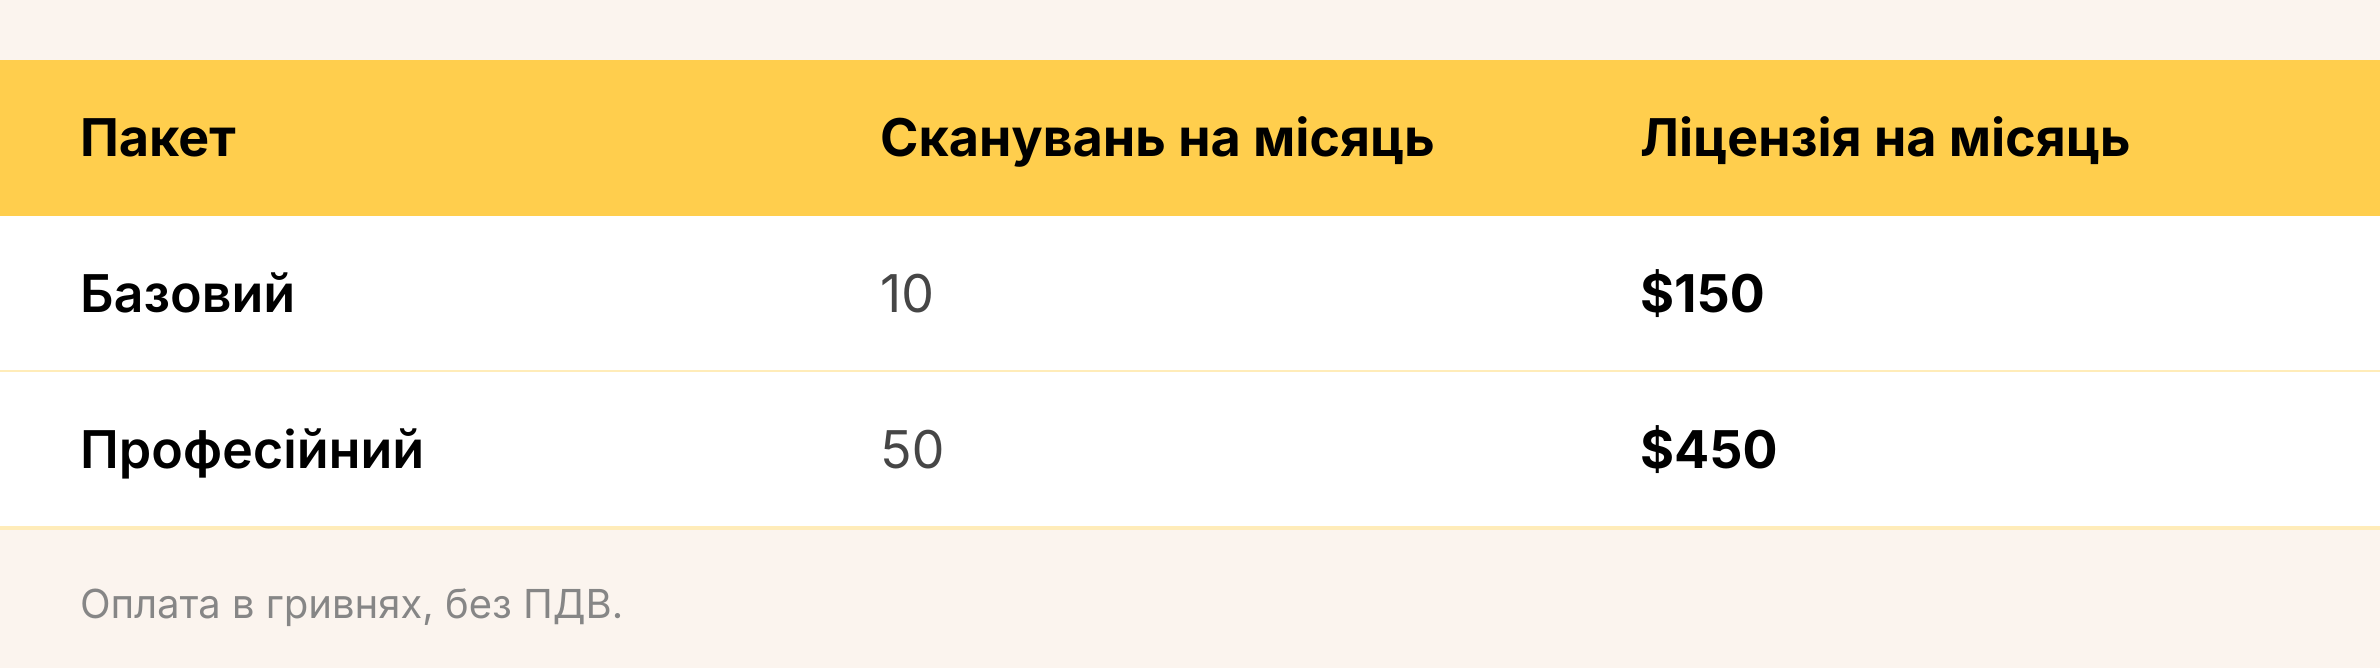 Для українських клієнтів оплата здійснюється в гривні без ПДВ. Наразі розрахунок можливий після укладення договору.
Перевірка коду з репозиторію GitHub
Як і раніше, код можна завантажити на платформу ZIP-архівом розміром до 50 МБ. A42 не зберігає архів, тому для кожної нової перевірки його треба завантажити знову.
Крім того, ми додали можливість перевіряти безпеку коду, підключивши репозиторій з GitHub. Для цього достатньо додати посилання, і AI SAST сам прочитає код та запустить перевірку.
Для приватного репозиторію перевірка працює всередині GitHub Actions, тобто в автоматичному процесі збирання коду. A42 генерує готовий файл налаштувань: команда вказує репозиторій, гілку та папки, які не треба перевіряти, і додає файл у GitHub. Після цього AI SAST перевіряє код автоматично після кожного push у вибрану гілку. Так само це працює для репозиторіїв, доступних лише через VPN, і для GitLab.
Якщо AI SAST знаходить вразливість заданого рівня або вище, збірка зупиняється, і вразливий код не потрапляє в продакшн. Так перевірка безпеки стає частиною процесу DevSecOps. Поріг команда обирає сама: критичний, високий або середній. Якщо зупиняти збірку не потрібно, можна лише отримувати звіти.
Як замовити AI SAST
Щоб отримати AI SAST окремо від платформи, заповніть форму.